تهدیدی Serious برای هزاران مودم ایسوس / این حفره امنیتی بسیار خطرناک است
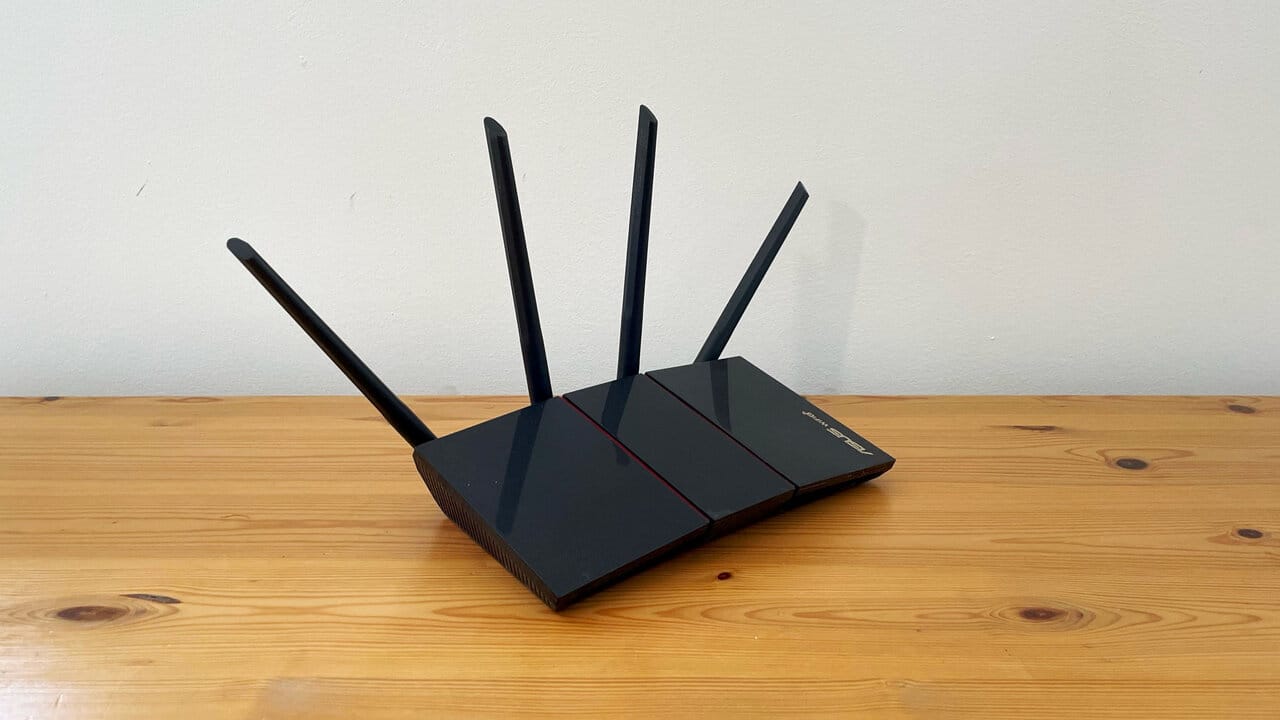
هزاران مودم برند ایسوس در اثر حمله یک باتنت به وجود آمده است که علاوه بر ایسوس، به دستگاههای Cisco، D-Link و Linksys نیز آسیب میزند.
طبق گزارش خبرآنلاین، شیوهی آلودهسازی به گونهای طراحی شده که حتی با بهروزرسانی فرمور، کنترل دستگاه باز هم در دست مهاجمان باقی میماند.
بر اساس اطلاعاتی که از زومیت منتشر شده، محققان امنیتی شرکت Greynoise برای نخستین بار در ماه مارس (اسفند و فروردین) به شناسایی این آسیبپذیری پرداختند؛ اما برای جلوگیری از افشای اطلاعات پیش از موعد، انتشار آن را تا زمانی که هماهنگی لازم میان شرکتهای مرتبط به انجام برسد به تأخیر انداختند. احتمال میرود که یک دولت پشت این اقدام باشد و هدفش راهاندازی یک حمله گسترده با بهرهگیری از زیرساختهای روترهای آلودهشده باشد.